أداة REA: اجعل Claude Code يفحص التطبيقات ويشرح لك كيف تعمل
أداة مفتوحة المصدر تجاوزت 420 ألف نجمة على GitHub، تربط وكيل البرمجة بأدوات فحص التطبيقات والمواقع ليشرح لك كيف تعمل أي ميزة، مع الأدلة. طريقة التركيب، وما يجب الانتباه له.
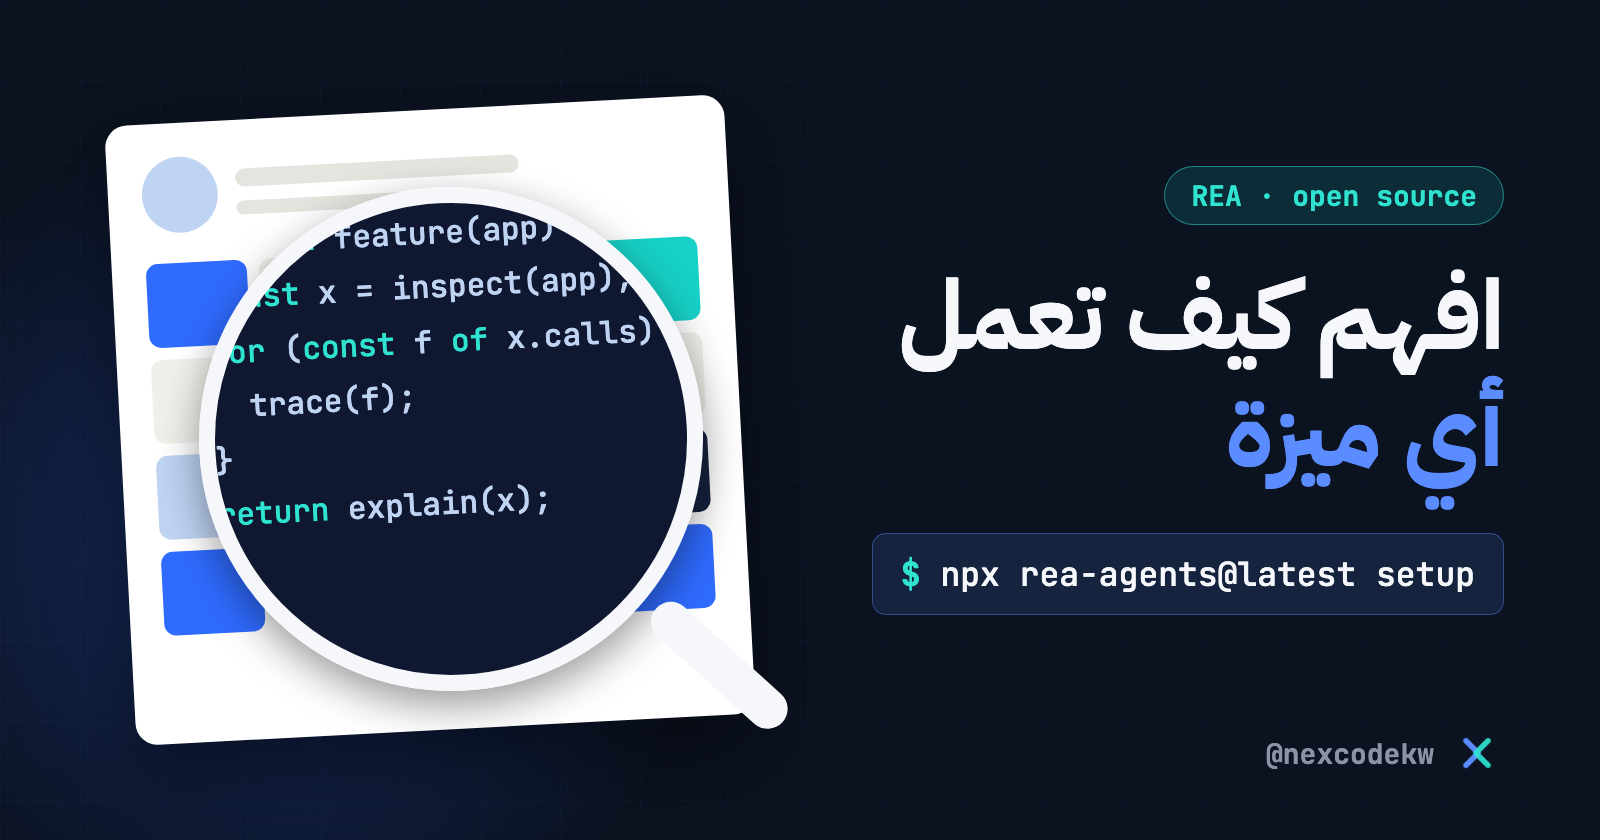
رأيت ميزة في تطبيق وتريد أن تعرف كيف بنوها؟ هذا بالضبط ما وُجدت له REA، واسمها اختصار لعبارة Reverse Engineer Anything.
REA أداة مفتوحة المصدر بترخيص MIT، تربط وكيل البرمجة عندك، مثل Claude Code، بأدوات فحص التطبيقات والملفات التنفيذية والمواقع. تسأله عن ميزة معينة، فيفحص التطبيق بدون كوده المصدري، ويشرح لك كيف تعمل، ويعرض لك الأدلة.
المشروع منشور على GitHub، وتجاوز 420 ألف نجمة و105 آلاف fork حتى 3 نوفمبر 2026:
هذا الدليل يشرح كيف تعمل الأداة، وكيف تركّبها بأمر واحد، وما يجب أن تنتبه له قبل أن تجرّبها. المعلومات هنا من صفحة المشروع وموقعه الرسمي.
كيف تعمل؟
يتصل وكيلك بالأداة عبر MCP، فتفحص REA التطبيق وتتتبع الجزء الذي سألت عنه، ثم ترجع النتائج ومعها أدلتها. بعدها يستخدم الوكيل هذه النتائج ليسأل أكثر، أو يشرح لك الطريقة، أو يكتب نسخة في مشروعك ويختبرها.
ما الذي تحصل عليه فعلاً؟ بحسب صفحة المشروع:
- الملفات التنفيذية الأصلية: كود زائف (pseudocode) ولغة تجميع (assembly).
- تطبيقات JavaScript وElectron: الوحدات البرمجية والعلاقات بينها.
يعني هذا أنها لا تعيد لك الكود الأصلي كما كتبه أصحابه. الوكيل هو الذي يبني فهمه من هذه النتائج.
ماذا تستطيع أن تفحص؟
القائمة طويلة، وهذه أهم الأنواع:
- تطبيقات JavaScript وElectron
- الملفات التنفيذية الأصلية (native binaries)
- برامج .NET
- تطبيقات Android بصيغة APK
- المواقع
- ملفات ألعاب Unity وGodot
بعض الأنواع يحتاج أدوات إضافية، وجدول الأنواع الكامل في صفحة المشروع يوضح ما يحتاجه كل نوع.
ماذا تحتاج؟
- Node.js وnpm: الإصدار 22.23.4 أو أحدث من سلسلة 22، أو 24.22.1 أو أحدث من سلسلة 24، أو 26.12.1 فما فوق.
- وكيل برمجة يدعم MCP: التركيب يدعم Claude Code وCodex وCursor وGemini CLI وGrok Build وغيرها.
- أداة تحليل للملفات الأصلية، إذا احتجتها: التحليل العميق يستخدم Hopper أو Ghidra أو IDA أو Kuna. أما الفحص الثابت لتطبيقات JavaScript و.NET فلا يحتاج أياً منها.
الخطوة 1: ركّب الأداة
شغّل هذا الأمر في الطرفية، من مجلد موثوق خارج المشروع الذي ستفحصه:
npx rea-agents@latest setupسيسألك عن الوكلاء الذين تريد ربطهم. اخترهم، وراجع التغييرات المقترحة، ووافق عليها. يضيف الأمر خادم MCP وتعليمات العمل للوكيل، ويحتفظ بنسخة احتياطية من إعداداتك.
بعدها أعد تشغيل الوكيل.
الخطوة 2: اسأل وكيلك
افتح وكيلك واطلب منه ما تريد. هذا المثال مترجم من صفحة المشروع، بدّل فيه اسم التطبيق والميزة:
افهم كيف تعمل ميزة البحث في تطبيق Notes، ووضّح لي الأدلة، وابنِ ميزة مشابهة في مشروعي.من الطرفية مباشرة
يمكنك أيضاً استخدام الأداة بدون وكيل. هذا الأمر يفحص مجلد تطبيق JavaScript أو Electron، وبدّل فيه المسار بمسار تطبيقك:
npx -y rea-agents@latest analyze-javascript-application /absolute/path/to/app --jsonانتبه لهذه النقاط
- للاستخدام المصرّح فقط. المشروع مخصص للبحث الأمني والتعليم والتوافق بين البرامج، ولفحص البرامج التي تملكها أو المصرّح لك بفحصها. وقد تمنع قوانين بلدك أو رخصة البرنامج الهندسة العكسية، والمسؤولية عليك.
- ما لا تدعمه الأداة. يرفض المشروع صراحةً تجاوز الحماية والتراخيص، وصنع الغش في الألعاب، ونسخ البرامج المملوكة لأصحابها أو إعادة إنتاج كودها وملفاتها.
- الخصوصية. التحليل يعمل على جهازك، لكن النتائج تصل إلى وكيلك، ومزوّد النموذج له سياسة بياناته الخاصة. لا تفحص ملفات حساسة قبل أن تعرف أين تذهب.
- بعض الفحوصات تشغّل التطبيق. الفحص الثابت يقرأ الملفات فقط، أما الفحص أثناء التشغيل فيشغّل التطبيق بصلاحيات المستخدم عندك. لا تشغّل برنامجاً لا تثق به.
- الأدوات التجارية تحتاج رخصتها. IDA وHopper وJEB لها رخصها الخاصة، وREA لا تعطيك أي رخصة منها.
- حمّلها من مصدرها فقط. تقول صفحة المشروع إن التشابه في اسم المستودع لا يعني أن النسخة رسمية. المصادر الرسمية هي مستودع
morluto/rea، وموقع rea.tools، وحزمةrea-agentsعلى npm.
الموقع الرسمي فيه أدلة مصوّرة وأمثلة حقيقية: